
Οι επιχειρήσεις, τα πανεπιστήμια και δημόσιοι φορείς στην Ελλάδα διαθέτουν μεγάλη εμπειρία στη χρήση ανοιχτού λογισμικού. Οι προτάσεις της ΕΕΛΛΑΚ δείχνουν πώς μπορούν να εξελιχθούν σε ασφαλείς, επαναχρησιμοποιήσιμες και εθνικά ελεγχόμενες ψηφιακές υποδομές.
Η μετάβαση του ελληνικού Δημοσίου και της οικονομίας προς τα ευρωπαϊκά ψηφιακά κοινά δεν ξεκινά από το μηδέν. Λογισμικό ανοιχτού κώδικα χρησιμοποιείται ήδη σε επιχειρήσεις, πανεπιστήμια, ερευνητικές υποδομές και δημόσιες ψηφιακές υπηρεσίες. Η πραγματική εικόνα, όμως, είναι πιο σύνθετη από κατάλογους που παρουσιάζονται στο EU Open Source και στο mathe.ellak.gr. Άλλο είναι η χρήση ανοιχτού λογισμικού, άλλο η εφαρμογή ανοιχτών προτύπων, άλλο η συνεισφορά κώδικα και άλλο η συγκρότηση μιας κοινότητας που συντηρεί το έργο σε βάθος χρόνου.
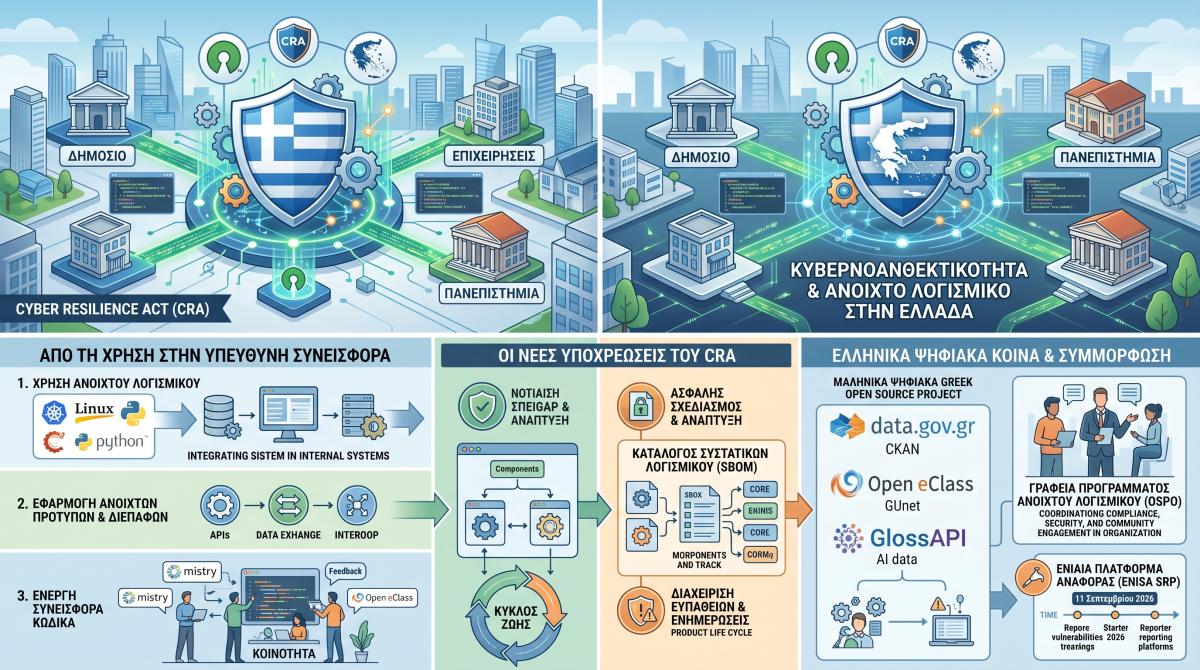
Πλέον προστίθεται η ευθύνη για την ασφάλεια σε ολόκληρο τον κύκλο ζωής του λογισμικού. Ο ευρωπαϊκός Κανονισμός για την Κυβερνοανθεκτικότητα, γνωστός ως Cyber Resilience Act ή CRA, ενσωματώνει την κυβερνοασφάλεια στον σχεδιασμό, στην ανάπτυξη, στη διάθεση και στη συντήρηση των προϊόντων με ψηφιακά στοιχεία.
Το κρίσιμο ερώτημα δεν είναι επομένως αν η Ελλάδα χρησιμοποιεί ανοιχτό λογισμικό, αλλά αν μπορεί να μετατρέψει τη σημερινή διάσπαρτη χρήση σε πολιτική παραγωγής δημόσιου κώδικα, ανοιχτών δεδομένων, τοπικών υποδομών Τεχνητής Νοημοσύνης και εγχώριας τεχνογνωσίας. Σε αυτή την κατεύθυνση εντάσσονται τέσσερις συμπληρωματικές προτάσεις της ΕΕΛΛΑΚ για τον ιδιωτικό τομέα, τη συνεργατική εργασία στις επιχειρήσεις, τη δημόσια διοίκηση και την τοπική ανοιχτή ΤΝ.
Από τη χρήση ανοιχτών τεχνολογιών στη συνεισφορά
Η Upstream αποτελεί ένα από τα καλύτερα τεκμηριωμένα παραδείγματα ελληνικής τεχνολογικής δραστηριότητας μεγάλης κλίμακας στον ιδιωτικό τομέα. Όπως περιέγραφε η ίδια η εταιρεία το 2022, η ομάδα της στην Αθήνα λειτουργούσε δύο συστοιχίες Kubernetes σε παραγωγικό περιβάλλον, εγκατεστημένες με Kubespray, με περισσότερες από 1.600 εφαρμογές και σύνολα υπηρεσιών. Χρησιμοποιούσε επίσης Docker, PostgreSQL, Ansible, Jenkins, Harbor, Nagios, Prometheus, Grafana, Elasticsearch, Logstash και Kibana, ειδικά στην PostgreSQL η Upstream έχει βάσεις με δισεκατομμύρια εγγραφές(records).
Ανάλογη είναι η εμπειρία του Skroutz, το οποίο έχει τεκμηριώσει τη χρήση Ruby on Rails, MariaDB, Elasticsearch, Kafka, MongoDB, Redis, Memcached και Jenkins. Παλαιότερες αναρτήσεις της τεχνικής ομάδας περιέγραφαν υποδομές βασισμένες σε Debian, KVM, Ganeti και OpenStack Swift. Το 2019 η εταιρεία έκανε ένα σημαντικότερο βήμα, δημοσιεύοντας ως λογισμικό ανοιχτού κώδικα το mistry, ένα εργαλείο που είχε αναπτύξει για τις δικές της ανάγκες. Δεν περιορίστηκε έτσι στη χρήση έργων που δημιούργησαν άλλοι, αλλά επέστρεψε κώδικα στην κοινότητα.
Η χαρτογράφηση της ΕΕΛΛΑΚ για τον ευρωπαϊκό ιδιωτικό τομέα επιβεβαιώνει την εκτεταμένη χρήση Linux και τεχνολογιών υπολογιστικού νέφους ανοιχτού κώδικα σε παρόχους υποδομών, τηλεπικοινωνιακούς οργανισμούς, βιομηχανικούς ομίλους, τράπεζες και τουριστικές επιχειρήσεις. Η δημόσια τεκμηρίωση είναι πολύ ασθενέστερη για μαζικές εγκαταστάσεις LibreOffice σε μεγάλες πολυεθνικές, ενώ για λύσεις όπως το Nextcloud και το ONLYOFFICE υπάρχουν εταιρικές εγκαταστάσεις χωρίς πάντοτε να δημοσιοποιούνται αριθμοί χρηστών ή τεχνικές λεπτομέρειες.
Η ΕΕΛΛΑΚ προτείνει τη δημιουργία εθελοντικού μητρώου χρήσης και συνεισφοράς ανοιχτού λογισμικού από ελληνικές επιχειρήσεις. Χωρίς να αποκαλύπτει ευαίσθητες πληροφορίες, το μητρώο μπορεί να καταγράφει κατηγορίες λύσεων, συνεισφορές σε κοινότητες, ανάγκες υποστήριξης και ελλείψεις δεξιοτήτων. Θα επιτρέψει έτσι τον σχεδιασμό προγραμμάτων κατάρτισης και την ανάπτυξη ελληνικών εταιρειών που παρέχουν υπηρεσίες γύρω από ανοιχτές τεχνολογίες.
OpenCollab: ανοιχτή συνεργατική υποδομή για τις επιχειρήσεις
Για να μεταφερθεί η ανοιχτότητα από τα κέντρα δεδομένων στην καθημερινή εργασία, η ΕΕΛΛΑΚ προτείνει το OpenCollab, μια συνεργατική πλατφόρμα για μικρές, μεσαίες και μεγαλύτερες ελληνικές επιχειρήσεις. Μπορεί να εγκαθίσταται στις υποδομές της επιχείρησης, σε ιδιωτικό νέφος ή σε ελληνικό κέντρο δεδομένων και να λειτουργεί ως εναλλακτική στις κλειστές σουίτες γραφείου και επικοινωνίας.
Η προτεινόμενη στοίβα συνδυάζει Nextcloud για αρχεία, Collabora Online για συνεργατική επεξεργασία εγγράφων, Stalwart για ηλεκτρονικό ταχυδρομείο, Matrix και Element για μηνύματα και τηλεδιασκέψεις και Keycloak για ενιαία αυθεντικοποίηση. PostgreSQL, Redis, Traefik, Prometheus, Grafana και Loki μπορούν να υποστηρίζουν τα δεδομένα, την ασφαλή δρομολόγηση, την παρακολούθηση και την καταγραφή συμβάντων.
Το πλεονέκτημα δεν είναι ότι η τεχνολογία έχει μηδενικό κόστος. Παραμένουν το κόστος υποδομής, εγκατάστασης, προσαρμογής, αντιγράφων ασφαλείας, κυβερνοασφάλειας, αναβαθμίσεων και τεχνικής υποστήριξης. Η διαφορά είναι ότι οι πόροι μετακινούνται από τις επαναλαμβανόμενες άδειες ανά χρήστη προς την υποδομή και την εγχώρια τεχνογνωσία.
Η ανοιχτή άδεια μειώνει τον εγκλωβισμό, αλλά δεν τον εξαφανίζει από μόνη της. Για αυτό χρειάζονται πλήρης τεκμηρίωση, αυτοματοποιημένη εγκατάσταση, ανοιχτά πρότυπα, δυνατότητα εξαγωγής των δεδομένων και συμβατικό δικαίωμα αλλαγής παρόχου υποστήριξης.
Από τα ώριμα δημόσια έργα στο GovCollab
Στον δημόσιο και ακαδημαϊκό τομέα υπάρχουν ορισμένα από τα πιο ώριμα ελληνικά έργα. Η έκδοση του data.gov.gr του 2026 βασίζεται στο CKAN και συγκεντρώνει περισσότερα από 9.000 σύνολα δεδομένων και 30.000 ψηφιακούς πόρους από πάνω από 450 φορείς. Χρησιμοποιεί επίσης το ευρωπαϊκό πρότυπο DCAT-AP, ώστε τα μεταδεδομένα να ανταλλάσσονται και να επαναχρησιμοποιούνται.
Το Open eClass του Ακαδημαϊκού Διαδικτύου GUnet διατίθεται από το 2003 με άδεια GNU GPL, χρησιμοποιείται από το σύνολο σχεδόν των ακαδημαϊκών ιδρυμάτων και συνεχίζει να αναπτύσσεται σε δημόσιο αποθετήριο. Ιστορικής σημασίας είναι και το Synnefo της ΕΔΥΤΕ, το οποίο απέδειξε ότι ένας ελληνικός δημόσιος φορέας μπορεί να αναπτύξει ολοκληρωμένη υποδομή νέφους και να δημοσιεύσει τον κώδικά της. Η περιορισμένη συνέχισή του υπενθυμίζει ότι η αρχική χρηματοδότηση δεν αρκεί. Τα ανοιχτά έργα χρειάζονται διαρκή συντήρηση, κοινότητα και σταθερή χρηματοδότηση.
Η πρόταση GovCollab της ΕΕΛΛΑΚ αξιοποιεί αυτή την εμπειρία για τη δημιουργία μιας αυτοδιαχειριζόμενης συνεργατικής πλατφόρμας για υπουργεία, δήμους, περιφέρειες, ανεξάρτητες αρχές, πανεπιστήμια και δημόσιες επιχειρήσεις. Βασίζεται στις ίδιες ώριμες τεχνολογίες με το OpenCollab, αλλά προσαρμόζεται στις απαιτήσεις της διοίκησης για διαχωρισμό ρόλων, ισχυρή αυθεντικοποίηση, καταγραφή ενεργειών, διαλειτουργικότητα και διατήρηση των δεδομένων σε ελεγχόμενες υποδομές.
Η ΕΕΛΛΑΚ προτείνει πιλοτική εφαρμογή σε 3 έως 5 φορείς με διαφορετικά χαρακτηριστικά, κεντρική ομάδα υποστήριξης, κοινή τεχνική τεκμηρίωση και αποτίμηση του συνολικού κόστους. Μετά την αξιολόγηση, η λύση μπορεί να ενσωματωθεί στις δημόσιες προκηρύξεις ως ισότιμη και επαναχρησιμοποιήσιμη επιλογή.
Για να αποτελεί πραγματικό ψηφιακό κοινό, το GovCollab δεν πρέπει να εξαρτάται από έναν ανάδοχο. Ο πηγαίος κώδικας των προσαρμογών, τα εγχειρίδια, οι αυτοματισμοί εγκατάστασης, οι κατάλογοι συστατικών και τα σενάρια μετάπτωσης πρέπει να δημοσιεύονται με κατάλληλες ανοιχτές άδειες. Η υποστήριξη θα μπορεί έτσι να παρέχεται ανταγωνιστικά από περισσότερες ελληνικές εταιρείες και συνεργατικά σχήματα.
GlossAPI και τοπική ανοιχτή ΤΝ
Στην εποχή της ΤΝ, το ανοιχτό λογισμικό πρέπει να συνδυάζεται με ποιοτικά και κατάλληλα τεκμηριωμένα δεδομένα. Το GlossAPI αποτελεί ελληνικό παράδειγμα αυτής της προσέγγισης. Είναι ανοιχτή υποδομή επεξεργασίας ελληνικών κειμένων και δημιουργίας συνόλων δεδομένων κατάλληλων για την εκπαίδευση και αξιολόγηση γλωσσικών μοντέλων.
Μέσω του GlossAPI έχουν οργανωθεί σώματα κειμένων από δημόσιες διαβουλεύσεις, ακαδημαϊκά αποθετήρια, την ελληνική νομοθεσία, τη Διαύγεια και άλλες πηγές. Τα δημόσια έγγραφα μπορούν έτσι να υποστηρίξουν έρευνα, τοπικά γλωσσικά μοντέλα και νέες εφαρμογές για τη διοίκηση, την εκπαίδευση και τις επιχειρήσεις.
Το πιλοτικό Open Local LLM της ΕΕΛΛΑΚ μεταφέρει αυτή τη λογική από τα δεδομένα στην υπολογιστική υποδομή. Προτείνει τοπική εγκατάσταση για την εκτέλεση μεγάλων γλωσσικών μοντέλων, χωρίς υποχρεωτική αποστολή εγγράφων και ερωτημάτων σε εξωτερικές υπηρεσίες νέφους. Η ίδια αρχιτεκτονική μπορεί να προσαρμόζεται σε πανεπιστήμια, δήμους, περιφέρειες, υπουργεία, νοσοκομεία και επιχειρήσεις.
Το πιλοτικό βασίζεται σε λογισμικό ανοιχτού κώδικα και σε αρχιτεκτονική ανεξάρτητη από συγκεκριμένο μοντέλο. Ένα ενιαίο API επιτρέπει την αντικατάσταση μοντέλων χωρίς επανασχεδιασμό των εφαρμογών. Για δημόσιες και ερευνητικές χρήσεις προτείνεται να δίνεται προτεραιότητα σε πλήρως ανοιχτά μοντέλα. Μοντέλα ανοιχτών βαρών μπορούν επίσης να χρησιμοποιούνται όταν προσφέρουν την απαιτούμενη απόδοση, με σαφή καταγραφή της άδειας, της προέλευσης και των περιορισμών τους.
Η υποδομή μπορεί να υποστηρίζει αναζήτηση και απαντήσεις πάνω σε έγγραφα του φορέα, περίληψη κειμένων, απομαγνητοφώνηση συνεδριάσεων, εξαγωγή δομημένων δεδομένων και εσωτερικούς βοηθούς γνώσης. Για νομοθεσία και διοικητικές διαδικασίες προβλέπονται απαντήσεις αποκλειστικά από ελεγμένο σώμα εγγράφων, εμφάνιση της πηγής, έλεγχος της ισχύος των κειμένων, ένδειξη αβεβαιότητας και τελική ανθρώπινη ευθύνη.
Τι αλλάζει με τον Cyber Resilience Act
Ο CRA τέθηκε σε ισχύ στις 10 Δεκεμβρίου 2024. Οι κύριες υποχρεώσεις του θα εφαρμοστούν από τις 11 Δεκεμβρίου 2027. Στις 11 Σεπτεμβρίου 2026 θα αρχίσει νωρίτερα να εφαρμόζεται το άρθρο 14 για την αναφορά ενεργά αξιοποιούμενων ευπαθειών και σοβαρών περιστατικών.
Η απλή εσωτερική χρήση μιας εφαρμογής ανοιχτού κώδικα δεν μετατρέπει αυτομάτως μια επιχείρηση ή έναν δημόσιο φορέα σε κατασκευαστή. Όταν, όμως, ένας οργανισμός διαθέτει ένα ψηφιακό προϊόν στην αγορά με την επωνυμία του, ενσωματώνει ανοιχτές βιβλιοθήκες σε εμπορικό προϊόν ή προχωρεί σε ουσιαστική τροποποίηση, μπορεί να αναλάβει τις ευθύνες του κατασκευαστή.
Οι κατασκευαστές θα πρέπει να διενεργούν αξιολόγηση κινδύνων κυβερνοασφάλειας και να σχεδιάζουν τα προϊόντα με ασφάλεια εκ κατασκευής και εξ ορισμού. Θα πρέπει επίσης να διατηρούν τεχνικό φάκελο, να διενεργούν αξιολόγηση συμμόρφωσης, να εκδίδουν δήλωση συμμόρφωσης ΕΕ και, όπου απαιτείται, να τοποθετούν σήμανση CE.
Κεντρική απαίτηση είναι ο κατάλογος συστατικών λογισμικού, γνωστός ως Software Bill of Materials ή SBOM. Ένας οργανισμός πρέπει να γνωρίζει τις βιβλιοθήκες, τις εκδόσεις και τις εξαρτήσεις κάθε προϊόντος, ώστε να εντοπίζει πού χρησιμοποιείται ένα ευάλωτο συστατικό. Το OpenCollab, το GovCollab και το Open Local LLM πρέπει συνεπώς να παράγουν SBOM για κάθε έκδοση και να διαθέτουν κοινή διαδικασία ενημέρωσης των εξαρτήσεών τους.
Ο κατασκευαστής οφείλει επίσης να καθορίζει περίοδο υποστήριξης, κατά κανόνα τουλάχιστον πέντε ετών, να παρακολουθεί τις ευπάθειες, να διαθέτει διαδικασία συντονισμένης γνωστοποίησης και να παρέχει ενημερώσεις ασφάλειας χωρίς αδικαιολόγητη καθυστέρηση. Για το Δημόσιο, αυτό σημαίνει ότι οι συμβάσεις πρέπει να καλύπτουν όχι μόνο την παράδοση, αλλά και τη συντήρηση και την ασφάλεια για όλη την αναμενόμενη διάρκεια λειτουργίας.
Από τις 11 Σεπτεμβρίου 2026, η πρώτη προειδοποίηση για ενεργά αξιοποιούμενη ευπάθεια ή σοβαρό περιστατικό πρέπει να υποβάλλεται εντός 24 ωρών και η πληρέστερη γνωστοποίηση εντός 72 ωρών. Για ευπάθεια ακολουθεί τελική έκθεση το αργότερο 14 ημέρες μετά τη διάθεση διορθωτικού μέτρου, ενώ για σοβαρό περιστατικό η τελική έκθεση υποβάλλεται εντός ενός μήνα. Οι αναφορές θα υποβάλλονται στην Ενιαία Πλατφόρμα Αναφοράς του ENISA. Επιχειρήσεις και φορείς χρειάζονται επομένως υπεύθυνο αναφοράς, αναπληρωτή, έτοιμα υποδείγματα και δοκιμασμένες διαδικασίες.
Ο CRA εξαιρεί από τις πλήρεις υποχρεώσεις το ελεύθερο λογισμικό που αναπτύσσεται ή διατίθεται εκτός εμπορικής δραστηριότητας. Ο εθελοντής συντηρητής δεν μετατρέπεται σε κατασκευαστή επειδή μια επιχείρηση ενσωμάτωσε τον κώδικά του σε εμπορικό προϊόν. Ο Κανονισμός αναγνωρίζει επίσης τον διαχειριστή ανοιχτού λογισμικού, δηλαδή το νομικό πρόσωπο που υποστηρίζει συστηματικά συγκεκριμένα έργα για εμπορική χρήση, προβλέποντας ελαφρύτερο καθεστώς και εξαίρεση από διοικητικά πρόστιμα.
Η ισορροπία αυτή είναι ουσιώδης. Το κόστος συμμόρφωσης δεν πρέπει να μεταφερθεί στους εθελοντές, ενώ επιχειρήσεις και δημόσιοι οργανισμοί αποκομίζουν αξία από τον κώδικά τους. Οι μεγάλοι χρήστες πρέπει να χρηματοδοτούν τη συντήρηση και την ασφάλεια των κρίσιμων έργων ανοιχτού λογισμικού από τα οποία εξαρτώνται.
Τα OSPO ως κοινός μηχανισμός εφαρμογής
Οι τέσσερις προτάσεις της ΕΕΛΛΑΚ χρειάζονται έναν κοινό οργανωτικό μηχανισμό. Τα Γραφεία Προγράμματος Ανοιχτού Λογισμικού μπορούν να διατηρούν το μητρώο έργων και εξαρτήσεων, να συντονίζουν την παραγωγή SBOM, να ελέγχουν τις άδειες, να παρακολουθούν τις ευπάθειες και να οργανώνουν τη συνεργασία με τις κοινότητες.
Στις δημόσιες συμβάσεις πρέπει να απαιτούνται ανοιχτές άδειες για τον δημόσια χρηματοδοτούμενο κώδικα, δημόσια αποθετήρια, τεκμηρίωση, αυτοματοποιημένες δοκιμές, πολιτική γνωστοποίησης ευπαθειών, περίοδος υποστήριξης και δικαίωμα ανάθεσης της συντήρησης σε διαφορετικό προμηθευτή. Οι διορθώσεις πρέπει να επιστρέφουν στα αρχικά έργα, αντί να δημιουργούνται μόνιμες ιδιωτικές παραλλαγές.
Χρειάζεται επίσης εθνικό αποθετήριο δημόσιου λογισμικού, συνδεδεμένο με τον ευρωπαϊκό κατάλογο λύσεων. Σε αυτό θα καταγράφονται η άδεια, ο υπεύθυνος συντήρησης, η περίοδος υποστήριξης, το SBOM και οι φορείς που χρησιμοποιούν κάθε λύση. Έτσι η επαναχρησιμοποίηση θα γίνει κανονική επιλογή της διοίκησης.
Από την κατανάλωση στη δημιουργία ψηφιακών κοινών
Η Ελλάδα χρησιμοποιεί ήδη πολύ περισσότερο ανοιχτό λογισμικό από όσο φαίνεται στις επίσημες ψηφιακές στρατηγικές της. Αυτό που απουσιάζει είναι μια πολιτική που θα μετατρέπει τη χρήση σε συνεισφορά και τη δημόσια χρηματοδότηση σε επαναχρησιμοποιήσιμο ψηφιακό κεφάλαιο.
Οι προτάσεις της ΕΕΛΛΑΚ συγκροτούν ένα εφαρμόσιμο πλαίσιο: καταγραφή και ενίσχυση της χρήσης στον ιδιωτικό τομέα, OpenCollab για τις επιχειρήσεις, GovCollab για τους δημόσιους φορείς και τοπικές ανοιχτές υποδομές ΤΝ που αξιοποιούν ελληνικά δεδομένα. Ο CRA προσθέτει τις αναγκαίες απαιτήσεις ασφάλειας, τεκμηρίωσης και μακροχρόνιας υποστήριξης.
Το επόμενο βήμα δεν είναι απλώς να χρησιμοποιούμε περισσότερο ανοιχτό λογισμικό. Είναι να δημιουργούμε, να συντηρούμε και να ασφαλίζουμε καλύτερα το λογισμικό που χρησιμοποιούμε. Έτσι, οι ψηφιακές δαπάνες μπορούν να δημιουργούν εγχώρια τεχνογνωσία, θέσεις εργασίας υψηλής ειδίκευσης και κοινές υποδομές που παραμένουν διαθέσιμες στην κοινωνία. Αυτή είναι η ουσιαστική έννοια της ψηφιακής κυριαρχίας: όχι η τεχνολογική απομόνωση, αλλά η μετρήσιμη δυνατότητα ελέγχου, τροποποίησης, επαναχρησιμοποίησης και αλλαγής προμηθευτή.
Πηγές άρθρου:
- Upstream, «DevOps: Master one of the most sought-after specializations in Software Engineering with Upstream»: Τεκμηριώνει τη χρήση ανοιχτού λογισμικού: https://www.upstreamsystems.com/devops-master-one-of-the-most-sought-after-specializations-in-software-engineering-with-upstream/
- Skroutz Engineering, «Speeding Up Our Build Pipelines»: Περιγράφει τη δημοσίευση του mistry ως λογισμικού ανοιχτού κώδικα με άδεια GPLv3: https://engineering.skroutz.gr/blog/speeding-up-build-pipelines-with-mistry/
- GUnet, «Open eClass»: Το επίσημο αποθετήριο της πλατφόρμας: https://github.com/gunet/openeclass
- ΕΔΥΤΕ, «Data.gov.gr: Ελεύθερη πρόσβαση σε πάνω από 9.000 σύνολα δεδομένων από 450 φορείς του Δημοσίου»: https://grnet.gr/2026/05/15/pr-mindigital-open-data/
- ΕΕΛΛΑΚ, «Χρήση Ανοιχτών Προτύπων και Ανοιχτού Λογισμικού στον Δημόσιο Τομέα»: https://eellak.ellak.gr/2020/07/08/chrisi-anixton-protipon-ke-anichtou-logismikou-ston-dimosio-tomea/
- ΕΕΛΛΑΚ, «Open Source Program Office: Ο στρατηγικός πυλώνας του ψηφιακού μετασχηματισμού στο Δημόσιο»: https://opengov.ellak.gr/2026/07/17/open-source-program-office-ospo/
- GlossAPI, «Δεδομένα για την ΤΝ»: https://glossapi.gr/
- European Commission, OSOR, «Updated country report on open source software in Greece»: https://interoperable-europe.ec.europa.eu/collection/open-source-observatory-osor/news/updated-country-report-open-source-software-greece
- European Commission, OSOR, «Public Procurement of Open Source Software»: https://interoperable-europe.ec.europa.eu/collection/open-source-observatory-osor/public-procurement-open-source-software
- ΕΕΛΛΑΚ, «Cyber Resilience Act: η πρώτη προθεσμία εφαρμογής στις 11 Σεπτεμβρίου»: https://openbusiness.ellak.gr/2026/08/18/cyber-resilience-act-september/
- Ευρωπαϊκή Ένωση, Κανονισμός (ΕΕ) 2024/2847: Σχετικά με οριζόντιες απαιτήσεις κυβερνοασφάλειας για προϊόντα με ψηφιακά στοιχεία: https://eur-lex.europa.eu/eli/reg/2024/2847/oj/ell/pdf
- Ευρωπαϊκή Επιτροπή, «Cyber Resilience Act: Manufacturers»: Ο CRA αναγνωρίζει ότι οι κατασκευαστές σε ολόκληρη την αλυσίδα εφοδιασμού φέρουν ευθύνη για τα θέματα ασφάλειας: https://digital-strategy.ec.europa.eu/en/policies/cra-manufacturers
- ENISA, «Single Reporting Platform»: Η Ενιαία Πλατφόρμα Αναφοράς (SRP) θα αποτελέσει το τεχνικό εργαλείο για την αναφορά ευπαθειών και περιστατικών που επηρεάζουν προϊόντα με ψηφιακά στοιχεία στην Ψηφιακή Ενιαία Αγορά της ΕΕ: https://www.enisa.europa.eu/topics/product-security/single-reporting-platform-srp.